
Falha SignDrop no Windows 11 pode dar acesso SYSTEM a usuários comuns

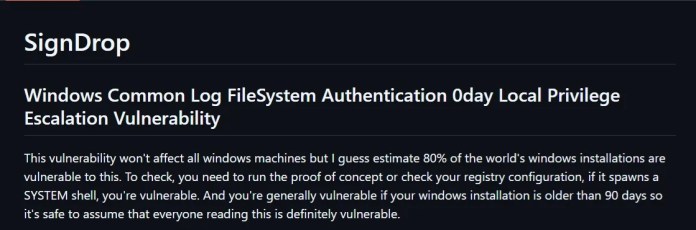
Uma falha recém-divulgada no Windows, batizada de SignDrop, pode permitir que alguém com uma conta comum assuma privilégios SYSTEM, usados por processos com amplo acesso ao sistema. O ataque explora justamente uma proteção do Windows que a Microsoft introduziu para dificultar esse tipo de escalada.
O pesquisador de segurança Abdelhamid Naceri publicou a prova de conceito no GitHub em 10 de novembro de 2026. A Microsoft afirmou à SecurityWeek que investiga os relatos, que o Defender pode detectar e bloquear tentativas e que não encontrou evidências de exploração ativa.
Como o SignDrop explora o CLFS e o Defender
O alvo é o CLFS, sigla de Common Log File System, componente do Windows que cuida de operações de registro usadas por aplicativos e serviços. Em outubro de 2025, segundo a reportagem do Wccftech, a Microsoft reforçou a autenticação do CLFS para verificar a integridade dos arquivos de log antes de processá-los.
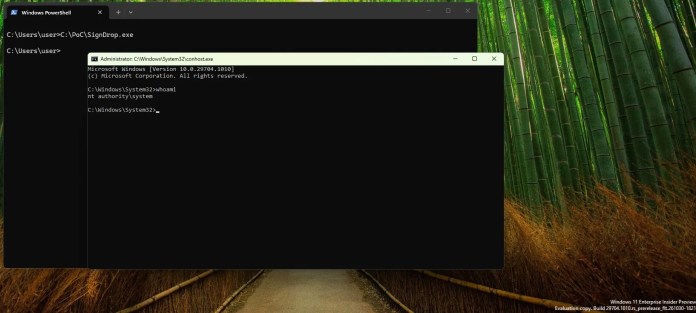
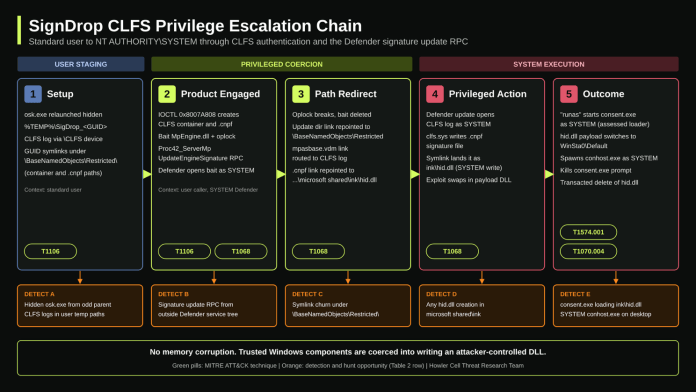
Naceri identificou um problema na criação dos arquivos de autenticação .cnpf pelo driver clfs.sys. A prova de conceito prepara um arquivo de log específico e leva um processo privilegiado, como o Microsoft Defender, a abri-lo. Com isso, o CLFS cria um arquivo com privilégios SYSTEM, mas mantém permissões herdadas do arquivo controlado pelo atacante.
O resultado demonstrado é a passagem de uma sessão de usuário comum para um terminal com privilégios NT AUTHORITYSYSTEM. Pesquisadores independentes da Cyderes também reproduziram a técnica e obtiveram um terminal desse tipo, embora tenham apontado que ela funciona sob certas condições.
Alcance do SignDrop ainda não está confirmado
Naceri testou o exploit no Windows 11 26H2, no Windows 11 26H2 Experimental e no Windows Server 2025 Experimental. Ele estima que cerca de 80% das instalações do Windows possam estar vulneráveis, mas a própria reportagem ressalta que esse número não foi verificado e que há limitações de compatibilidade e confiabilidade.
80%
Estimativa de instalações do Windows potencialmente vulneráveis
Fonte: Abdelhamid Naceri
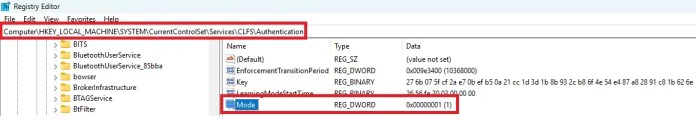
O Wccftech indica que é possível consultar a configuração em HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesCLFSAuthenticationMode. Valores 0, para modo de imposição, ou 1, para modo de aprendizado, indicam que a mitigação está ativa e podem corresponder a uma configuração vulnerável. Isso, por si só, não confirma que o SignDrop vá funcionar no computador.
Naceri também afirma que a técnica pode contornar proteções contra adulteração de antivírus e EDR, pois as operações parecem vir de processos legítimos de segurança. A Microsoft, por sua vez, diz que o Defender consegue detectar e bloquear tentativas. A reportagem informa que a falha ainda não tinha designação CVE nem correção de segurança específica na data da publicação.
Não desative a autenticação do CLFS como solução improvisada: a reportagem alerta que isso pode expor o computador a vulnerabilidades antigas de corrupção de memória. Enquanto a Microsoft investiga, a orientação é manter as atualizações de segurança do Windows e do Defender instaladas.
📲 Para acompanhar atualizações sobre segurança do Windows e outras mudanças no sistema, siga o Canal do TS no WhatsApp.
Por enquanto, a falha foi demonstrada como uma escalada local de privilégios, não como um ataque remoto confirmado. O alcance real também segue incerto, já que a estimativa de instalações vulneráveis ainda não foi validada.
Fonte: Wccftech

Escrito por


